软件供应链安全管理系统
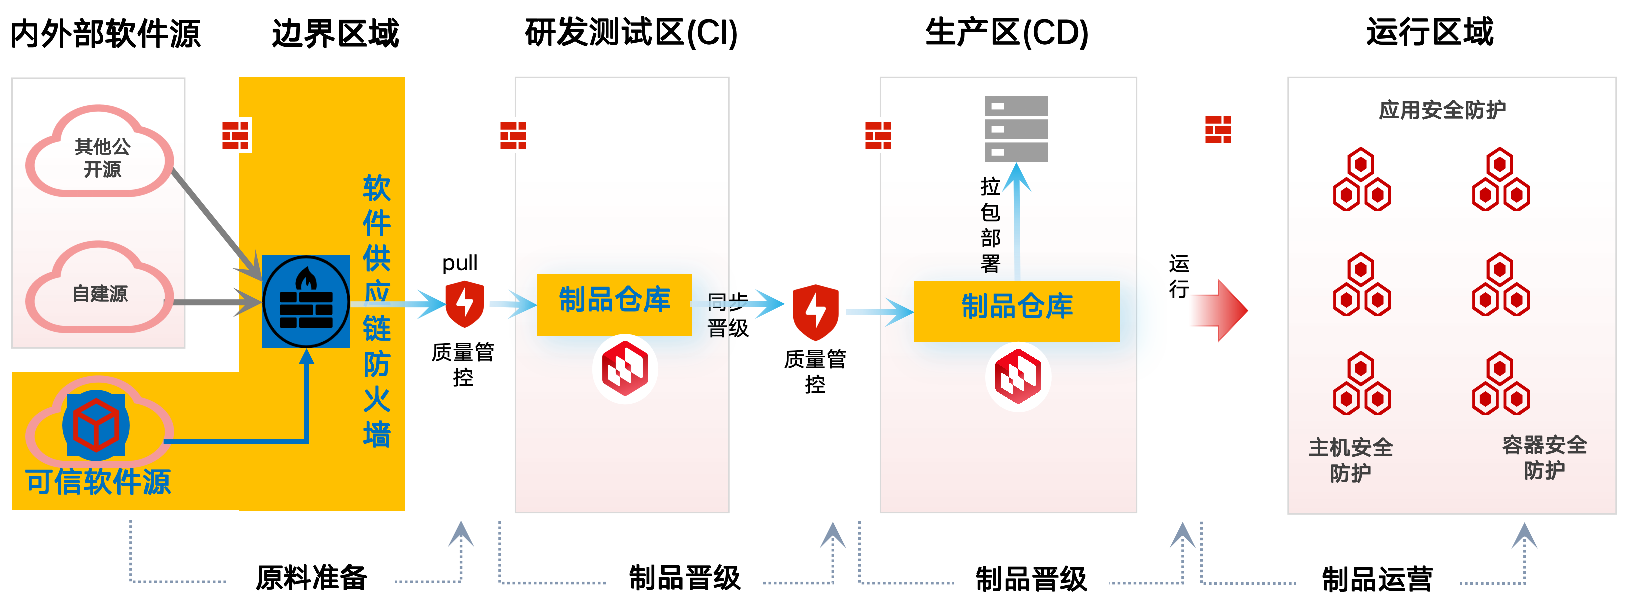
以安全可信的软件组件源为起点,以软件供应链防火墙为关卡,以支持国产化技术资源的信创制品仓库为底座,贯穿软件制品全生命周期,集存储、防护、检测、分析、响应能力为一体的软件供应链安全管理方案。
主要内容
可信软件源
为企业软件开发提供具有权威性、种类丰富且安全可靠的软件组件资源,可建立本地软件开发资源私仓,全面满足开发需求。
软件供应链防火墙
对内外部组件进行准入管理,为开发人员提供唯一组件获取入口;常态化进行软件资源安全扫描,通过配置安全管理策略确保符合安全管理要求的外部组件才能进入后续开发流程。
信创制品仓库
支持对信创软件制品进行管理和安全扫描检测,可统一纳管或替换各类型主流制品仓库产品。
主要特点
软件组件资源丰富,覆盖常规开发需求,且全部完成安全评估或安全加固;
独有的软件供应链安全检测情报资源,安全检测能力强大,可开展安全漏洞、安全基线、恶意文件、许可等多个维度安全评估;
可基于平台灵活设置安全管理策略,例如禁止使用高危组件,管控中低危组件使用范围;
支持国产化信创软件的安全扫描和管理,统一纳管其他各类型主流仓库软件。